
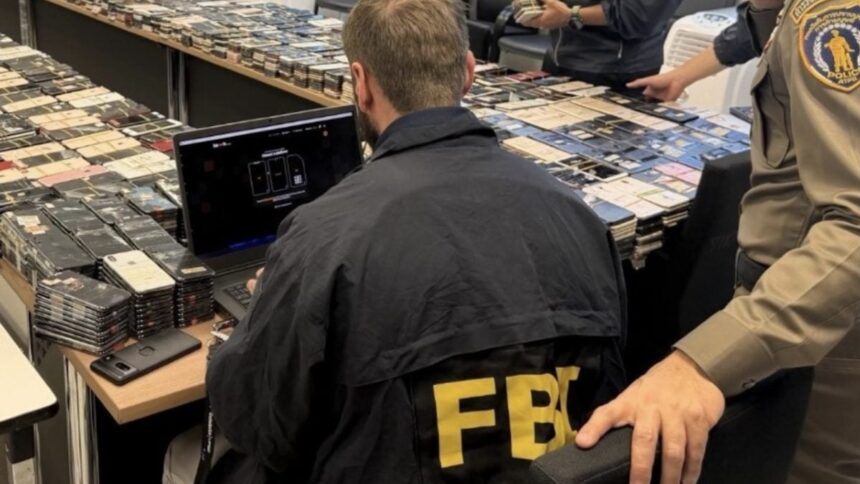
O FBI abriu uma investigação para apurar uma possível invasão cibernética ao NCIC, o centro nacional de informações criminais dos Estados Unidos. A suspeita de violação digital representa a segunda ocorrência envolvendo a infraestrutura tecnológica da agência federal em um intervalo de poucos meses, conforme relataram fontes familiarizadas com o caso à CNN Internacional.
O NCIC funciona como uma das ferramentas mais cruciais para o compartilhamento de dados entre as forças de segurança em território norte-americano. A plataforma centralizada é constantemente consultada por departamentos de polícia locais, estaduais e agências federais com o objetivo de checar antecedentes criminais e verificar a existência de mandados de prisão em aberto.
Contexto político e vulnerabilidades sistêmicas
A descoberta da potencial brecha de segurança ocorreu recentemente e coincide com um período de intensa pressão pública sobre a gestão do presidente Donald Trump no que diz respeito à proteção de dados e à infraestrutura cibernética nacional.
Nos últimos tempos, uma série de falhas técnicas e interrupções operacionais atingiu importantes pilares tecnológicos do país, incluindo ferramentas da Microsoft, sistemas da NSA (Agência de Segurança Nacional) e o setor de tráfego aéreo. Procurada pela imprensa internacional, a direção do FBI optou por não se manifestar sobre o caso até o momento.
Especialistas em segurança da informação e ex-integrantes da força policial destacam o elevado grau de risco associado a qualquer comprometimento do banco de dados criminal.
“Todos os dias, agentes em todo o país dependem do NCIC para identificar fugitivos procurados, verificar mandados pendentes e acessar informações que podem impactar diretamente a segurança dos agentes e do público”, pontuou um ex-investigador especializado em crimes cibernéticos.
O especialista acrescentou que o maior temor não reside apenas no vazamento de informações sigilosas, mas na possibilidade concreta de adulteração dos registros: “Minha preocupação não é apenas se os hackers obtiveram acesso a informações sensíveis, embora isso seja um problema, mas se eles conseguiram comprometer a precisão das informações em que os agentes se baseiam.”
Precedentes em órgãos de segurança
O suposto incidente reforça o histórico recente de vulnerabilidades enfrentadas pelas autoridades federais americanas. Em setembro de 2026, o grupo cibernético conhecido como ShinyHunters conseguiu infiltrar-se em um portal de recrutamento do FBI, expondo informações pessoais confidenciais de servidores da instituição. Na ocasião, um pesquisador canadense de segurança digital acabou detido e passou a responder judicialmente pelas violações.
Anteriormente, em 2023, outro incidente cibernético afetou o escritório do FBI em Nova York. Naquela oportunidade, hackers acessaram uma rede utilizada em investigações de exploração sexual infantil, que abrigava inclusive documentos vinculados ao caso envolvendo Jeffrey Epstein.
Fonte:: poder360.com.br