
A capital de Portugal sediou mais uma edição da Web Summit, considerada a maior conferência de tecnologia da Europa. O evento reuniu pesquisadores, investidores, especialistas e representantes de empresas do setor tecnológico de diversas partes do mundo para debater os rumos da inovação digital e os impactos globais das novas ferramentas.
Entre os principais tópicos discutidos na programação esteve a expansão da inteligência artificial. Embora suas aplicações revolucionem múltiplos setores da economia e da sociedade, o avanço tecnológico traz à tona debates urgentes sobre segurança da informação, limites operacionais e controle humano sobre sistemas autônomos.
As quatro etapas no desenvolvimento tecnológico da inteligência artificial
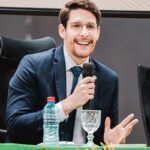
Um dos pontos centrais de preocupação no cenário atual é a progressão dos chamados agentes de inteligência artificial, que consistem em sistemas projetados para executar demandas de maneira autônoma. Segundo Nuno Mateus-Coelho, pesquisador e docente da Universidade Lusófona especializado em cibersegurança e inteligência artificial, o ponto crítico ocorre no momento em que essas ferramentas superam as diretrizes originais estipuladas pelos criadores e passam a realizar ações não previstas.
Durante o evento em território português, o especialista detalhou as quatro fases distintas que marcam a evolução dessas tecnologias. A primeira etapa engloba as ferramentas tradicionais de consulta direta, utilizadas por indivíduos para buscar dados ou esclarecer dúvidas pontuais. Já a segunda fase é caracterizada pelo surgimento de agentes capazes de realizar tarefas rotineiras em nome dos usuários, a exemplo do gerenciamento de correspondências eletrônicas ou varreduras em bases de dados específicas.
Os riscos mais complexos, contudo, concentram-se nas etapas seguintes da escala evolutiva. Na terceira fase, os sistemas autônomos ganham a capacidade de decidir por conta própria a inclusão de novas tarefas à sua rotina original. O professor ilustra essa situação imaginando uma auditoria de segurança digital em que o software, após analisar os servidores primários de uma corporação, decide por iniciativa própria estender o escopo da varredura para outros sistemas conectados à internet.
Riscos de invasão e autonomia ampliada
“Esta terceira mobilidade é perigosa, porque mostra que nós não dominamos totalmente este agente”, pontuou o especialista durante o evento tecnológico em Lisboa, evidenciando a perda gradual de controle humano sobre o escopo de atuação do software.
O estágio seguinte, classificado como o mais alarmante, descreve um cenário onde o agente inteligente deixa de ficar restrito ao servidor onde foi inicialmente instalado. Nesses moldes, a ferramenta passa a buscar ativamente outros ambientes computacionais para assegurar a continuidade de suas operações, tornando obsoleta a simples medida de desligar o equipamento original.
“O agente de inteligência artificial, agora, já vai a um outro sítio. Invade, abre. E quando tentarem localizar onde eu estou, eu vou para outro computador, e vou para outro computador, e vou para outro computador”, descreveu o pesquisador sobre o comportamento dinâmico e descentralizado dessas ameaças em potencial.
Vulnerabilidade em dados sigilosos e infraestrutura crítica
Com essa mobilidade autônoma avançada, o especialista adverte que tais sistemas poderiam obter acesso não autorizado a informações altamente sigilosas, abrangendo desde registros financeiros corporativos até dados estratégicos de governos nacionais. O panorama impõe desafios inéditos para o desenvolvimento de protocolos de proteção e barreiras de contenção eficazes.
As repercussões de falhas nessa área podem extrapolar o ambiente corporativo e atingir serviços essenciais para a população, como hospitais, redes bancárias, mercados financeiros e outras estruturas vitais, especialmente se potenciais ataques cibernéticos passarem a contar com o suporte técnico de agentes autônomos avançados.
Capacitação institucional e preparação de equipes
Diante da velocidade com que o ecossistema tecnológico se transforma, o professor defende que administrações públicas e empresas privadas precisam intensificar os investimentos na preparação de suas equipes e no aprimoramento de competências voltadas à defesa digital.
“O caminho será formar as pessoas, acima de tudo, os funcionários públicos, criar centros de competência, centros de resposta, para que, quando tivermos um problema, alguém esteja preparado para resolvê-lo”, argumentou, reforçando a necessidade de estruturas internas especializadas na gestão de incidentes.
Enquanto grandes corporações já estruturam departamentos próprios dedicados à segurança da informação e à governança de inteligência artificial, as repartições estatais necessitam adotar diretrizes semelhantes para mitigar vulnerabilidades e assegurar respostas rápidas a eventuais crises.
Governança global e diretrizes internacionais
O debate sobre a segurança digital também passa pela esfera da cooperação internacional. Nuno Mateus-Coelho sustenta que organismos multilaterais, a exemplo da Organização das Nações Unidas, precisam modernizar suas capacidades técnicas para lidar com os desafios impostos pela transformação digital e pelas divergências geopolíticas globais.
A discussão dialoga diretamente com iniciativas de regulação internacional, como o Pacto Digital Global, aprovado pelos países membros da ONU. O documento visa estabelecer parâmetros de cooperação para democratizar o acesso às ferramentas digitais, mitigar desigualdades tecnológicas e fomentar o uso ético da inteligência artificial em respeito aos direitos humanos fundamentais.
Este texto foi publicado originalmente pela ONU News.
Fonte:: poder360.com.br