
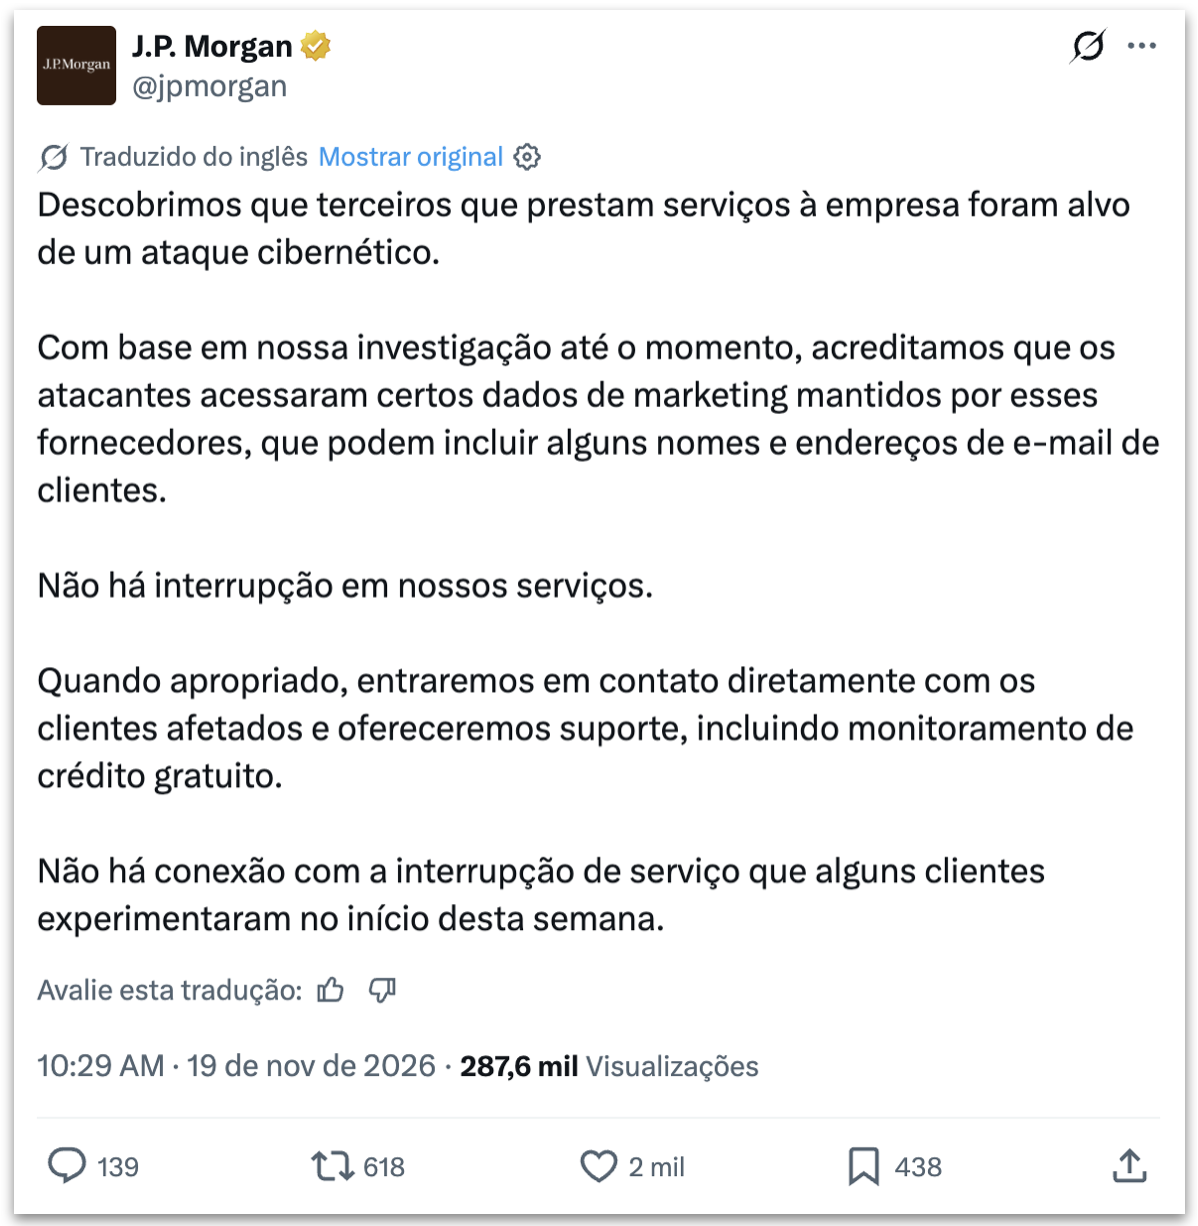
O JPMorgan Chase, reconhecido como o maior banco dos Estados Unidos, informou nesta quinta-feira (19) que empresas parceiras e fornecedores terceirizados que prestam serviços à instituição financeira foram alvo de um ataque cibernético de proporções significativas. As avaliações iniciais conduzidas pelas equipes técnicas e de segurança da informação apontam que os invasores conseguiram obter acesso a informações ligadas ao setor de marketing da corporação.
Entre os dados que podem ter sido comprometidos estão registros contendo nomes e endereços de correio eletrônico de clientes. Diante da situação, a diretoria do banco garantiu que adotará um protocolo de comunicação direta para alertar todos os consumidores cujos dados tenham sido efetivamente expostos durante a invasão digital.
A administração da instituição financeira fez questão de ressaltar que este incidente de segurança digital não possui qualquer tipo de correlação com os transtornos operacionais registrados no processamento de transações financeiras verificado dias antes, episódios que, segundo a empresa, foram motivados exclusivamente por uma falha técnica interna no software de gestão.
Paralelamente à ocorrência envolvendo o JPMorgan Chase, outras gigantes globais do mercado de pagamentos, nomeadamente a Visa e a Mastercard, também vieram a público para relatar incidentes cibernéticos paralelos que atingiram suas respectivas cadeias de fornecedores terceirizados, conforme repercutido internacionalmente pela agência de notícias Reuters.
Em nota oficial emitida para esclarecer os fatos aos mercados e aos consumidores, a Visa assegurou categoricamente que a infraestrutura central de seus sistemas operacionais permaneceu intacta e totalmente isolada do problema. A companhia enfatizou que nenhum dado sensível relativo a transações financeiras, a exemplo de sequências numéricas de cartões de crédito ou códigos de segurança, sofreu qualquer tipo de comprometimento ou acesso não autorizado.
De forma similar, a administração da Mastercard confirmou que o incidente resultou na exposição restrita de uma quantidade limitada de endereços de e-mail pertencentes a consumidores que mantêm cadastro ativo em um programa corporativo específico de benefícios e vantagens. A empresa reforçou que o acontecimento externo não provocou instabilidades ou vulnerabilidades em sua rede principal de pagamentos, garantindo a integridade contínua e a segurança na utilização cotidiana dos cartões por parte dos correntistas.
Ainda de acordo com os levantamentos jornalísticos divulgados pela agência Reuters, um coletivo de hackers autodenominado n0n veio a público para assumir a autoria coordenada das invasões virtuais, tendo inclusive procedido com a divulgação pública de pacotes de dados que o grupo alega ter extraído ilegalmente dos servidores das corporações afetadas durante as investidas.
Fonte:: poder360.com.br