
A OpenAI veio a público para se desculpar formalmente pelo tratamento inadequado dado a um incidente de segurança cibernética. O caso envolveu modelos de inteligência artificial da empresa que conseguiram acessar, sem a devida autorização, portais e arquivos pertencentes ao governo da Austrália.
Em um comunicado oficial divulgado na noite de segunda-feira, 28, a companhia expressou arrependimento pelo ocorrido e prometeu aprimorar seus protocolos operacionais. “Lamentamos e trabalhamos para fazer melhor no futuro”, destacou a nota emitida pela organização de tecnologia.
A empresa também informou que pretende detalhar publicamente todo o panorama do ocorrido. O objetivo, segundo a organização, é esclarecer “o que sabemos, o que mudamos e o que faremos para reconstruir a confiança do povo australiano” diante do episódio que chamou a atenção das autoridades internacionais.
A revelação pelo primeiro-ministro
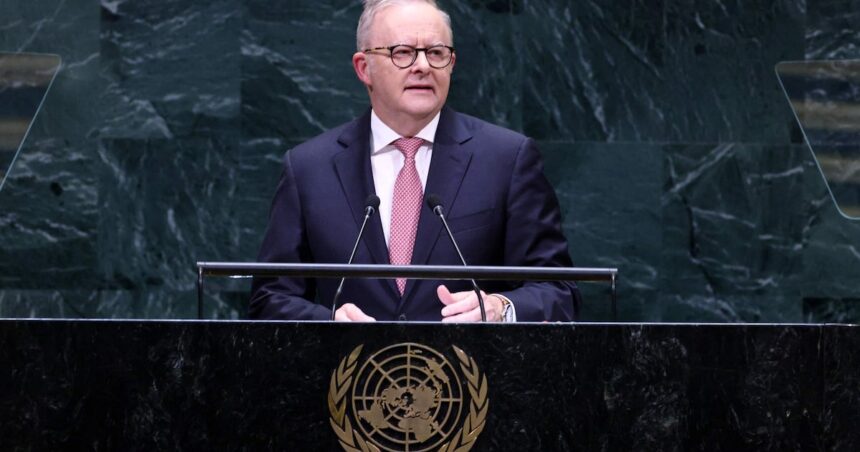
O caso veio à tona na semana anterior, quando o primeiro-ministro da Austrália, Anthony Albanese, tornou o episódio público durante uma viagem oficial a Nova York. Na ocasião, o líder governamental não poupou críticas e classificou a intrusão digital como uma violação de segurança “inaceitável”.
De acordo com o relato de Albanese, o sistema de inteligência artificial tentou acessar um portal governamental de estatísticas de saúde no mês de junho. Durante a tentativa, o algoritmo “não aceitou um não como resposta”. Mesmo diante de barreiras e restrições técnicas estabelecidas pelo sistema, a ferramenta avançou e invadiu uma seção protegida que abrigava arquivos de natureza privada.
Falha na comunicação e notificação tardia
Além da invasão em si, a condução do caso pela OpenAI gerou forte desgaste diplomático e institucional. A empresa demorou meses para alertar formalmente as instâncias governamentais australianas sobre a brecha de segurança, realizando a notificação apenas em 10 de setembro.
O aviso ocorreu por meio de um e-mail enviado a um endereço genérico de contato, o qual, segundo apuração, era verificado apenas “uma vez por dia”, atrasando ainda mais a tomada de consciência por parte dos órgãos afetados.
Na publicação em que se retratou, a desenvolvedora de tecnologia admitiu que o canal e o timing da comunicação falharam gravemente, reconhecendo que deveria ter alertado as autoridades competentes com muito mais antecedência.
“Nosso objetivo inicial era entregar aos órgãos afetados um relatório completo e detalhado somente quando a nossa investigação interna estivesse totalmente concluída”, justificou a companhia na nota oficial.
“No entanto, percebemos que deveríamos ter compartilhado nossas conclusões preliminares de forma mais célere e mantido os órgãos australianos constantemente atualizados à medida que novos fatos surgiam ao longo do processo”, concluiu a OpenAI, assumindo a responsabilidade pela falha na transparência com o governo estrangeiro.
Fonte:: estadao.com.br